חתימה מרחוק: הטכנולוגיות המובילות לאימות זהות בעידן הדיגיטלי
חתימה מרחוק היא היום אחת הפעולות הארגוניות השכיחות ביותר – ובה בעת אחת המורכבות ביותר מבחינת אבטחה. כאשר שולחים חוזה לספק, טופס קליטה לעובד חדש, או הסכם שירות ללקוח, השאלה המרכזית אינה רק האם המסמך יחתם, אלא האם ניתן לוודא בוודאות גבוהה מיהו החותם. זהו בדיוק הצומת שבו אימות זהות הופך מעניין טכני לשאלה עסקית ומשפטית של ממש. במאמר זה נסקור את הטכנולוגיות המובילות לאימות זהות בחתימה מרחוק, נסביר כיצד הן פועלות בפועל, ונבחן כיצד פלטפורמה כמו Archive1Cloud משלבת אותן לכדי מערך חתימה ארגוני אחיד ומבוקר.
מה המשמעות האמיתית של אימות זהות בחתימה מרחוק?
כאשר אדם חותם פיזית על מסמך, הנוכחות שלו בחדר היא עצמה סוג של הוכחת זהות. כאשר החתימה מתבצעת מרחוק, הנוכחות הפיזית נעדרת, ויש להחליף אותה בשכבה טכנולוגית שממלאת את אותו תפקיד. אימות זהות בחתימה מרחוק הוא למעשה תהליך שמטרתו להוכיח, ברמת ודאות מקובלת, שהאדם שחתם על המסמך הוא אכן מי שהוא טוען להיות.
ברמה הפשוטה ביותר, יש כאן שלוש שאלות: מי החותם? האם החותם ביצע את הפעולה מרצונו ובאופן מודע? והאם ניתן להוכיח את כל זה בדיעבד, מול גורם שלישי? מענה על שלוש השאלות הללו הוא הבסיס לכל מערכת חתימה מרחוק אמינה. הפער בין מערכות שונות בשוק נמצא בדיוק כאן – לא בשאלה האם קיים ממשק חתימה, אלא עד כמה עמוק ואמין מנגנון אימות הזהות שמאחוריו.
אימות מבוסס ידע: קוד OTP, שאלות אבטחה וקישורים ייחודיים
השכבה הבסיסית ביותר של אימות זהות בחתימה מרחוק מבוססת על ידע – משהו שרק החותם המיועד אמור לדעת או לקבל. הדוגמה הנפוצה ביותר היא קוד OTP (One-Time Password): קוד חד-פעמי הנשלח לטלפון הנייד של הנמען ברגע שהוא פותח את המסמך לחתימה. הקוד תקף לפרק זמן קצר, ורק מי שמחזיק בטלפון הנכון יכול להשתמש בו. בדומה לכך, ניתן לשלוח קישור ייחודי לכתובת מייל מוגדרת – קישור שאינו ניתן לשכפול ופג תוקפו לאחר שימוש.
גישות אלו פשוטות להטמעה ונוחות לשימוש, אך רמת הוודאות שלהן מוגבלת: הן מוכיחות גישה לאמצעי תקשורת מסוים, לא בהכרח את זהות האדם עצמו. בפועל, לרוב התהליכים העסקיים השוטפים – הסכמי שירות, טפסי עדכון פרטים, אישורי קבלת ציוד – שכבת OTP מספקת רמת אמינות סבירה ומקובלת. Archive1Cloud משלבת שכבות אימות מסוג זה כחלק מתהליכי חתימה מרחוק עבור נמענים פנימיים וחיצוניים כאחד.
אימות מבוסס זהות דיגיטלית מאושרת: Personal ID ו-Comsign
כאשר נדרשת רמת ודאות גבוהה יותר – למשל בתהליכים מול רשויות המדינה, בהסכמים עסקיים רגישים, או במסמכים בעלי משמעות משפטית מובהקת – נכנסים לתמונה גורמי אימות מאושרים. בישראל פועלים מספר גורמים כאלו, ובהם Personal ID ו-Comsign. מדובר בחברות המספקות תעודות אלקטרוניות ושירותי זיהוי מאובטח, שפועלות במסגרת הרגולציה הישראלית לחתימה אלקטרונית. כאשר חותם מזדהה מול שירות מאושר מסוג זה, הוא עובר תהליך זיהוי ראשוני מול הגורם המאשר – לעיתים כולל הזדהות פיזית חד-פעמית. לאחר מכן, כל חתימה שהוא מבצע נושאת בצורה מוצפנת את זהותו המאומתת. החתימה שמתקבלת היא בעלת תוקף משפטי מוגבר בהתאם לחוק החתימה האלקטרונית הישראלי, וניתן לוודא את תקינותה גם בדיעבד. Archive1Cloud מאפשרת לארגונים לשלב מסלול חתימה מאושר כזה עבור מסמכים הדורשים רמת תוקף גבוהה, לצד מסלולים קלים יותר לתהליכים שוטפים – הכול תחת אותה מעטפת ניהולית.
אימות ביומטרי: חתימה גרפית, זיהוי פנים ואצבע
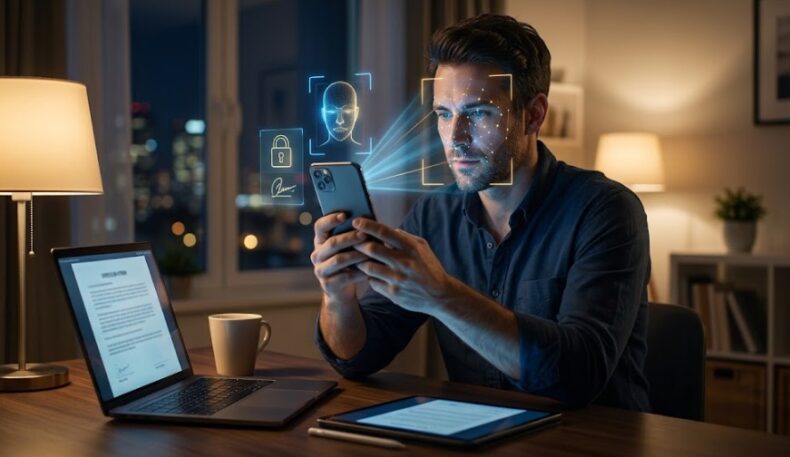
שכבת אימות נוספת מתבססת על מאפיינים ביומטריים של החותם – משהו שהוא עצמו, לא רק משהו שיש ברשותו. החתימה הגרפית, שנעשית באמצעות מגע על מסך טלפון או לוח גרפי, היא הצורה הנפוצה ביותר. היא אינה מהווה ראיה חד-משמעית לזהות, אך היא מוסיפה שכבת ביטוי אישי שמחזקת את הקשר בין החותם למסמך. טכנולוגיות מתקדמות יותר כוללות זיהוי פנים בזמן אמת: הנמען מתבקש לצלם את עצמו או לבצע פעולה קצרה מול המצלמה לפני החתימה, והמערכת מוודאת שהפנים תואמות תמונת זיהוי ידועה.
טכנולוגיות אלו נמצאות בשימוש גובר בתחומי הביטוח, הבנקאות וההלוואות. חשוב להבין שבישראל, ולמעשה בכל מדינה, קיימת רגולציה סביב שימוש בנתונים ביומטריים, ויש לוודא שהשימוש בהם עומד בדרישות הפרטיות הרלוונטיות. Archive1Cloud מאפשרת חתימה גרפית כשכבת אימות ביומטרי בסיסית, תוך שמירת התוצר כחלק מלא ממחזור החיים של המסמך בארכיב הארגוני.
אימות מבוסס הקשר: כתובת IP, מכשיר, מיקום ושעה
מעבר לאימות הזהות הישיר, מערכות חתימה מרחוק מתקדמות אוספות גם נתוני הקשר שמסייעים לאמת את תקינות הפעולה. נתונים אלו כוללים את כתובת ה-IP ממנה בוצעה החתימה, סוג המכשיר והדפדפן בהם נעשה שימוש, זמן ביצוע הפעולה המדויק, ולעיתים גם מיקום גיאוגרפי משוער. בפני עצמם, נתונים אלו אינם מוכיחים זהות. אבל בשילוב עם שאר שכבות האימות, הם יוצרים תמונה הוליסטית שמקשה מאוד על ניסיונות זיוף. אם לקוח מסוים חתם תמיד ממיקום מסוים, ופתאום החתימה מגיעה ממדינה שונה בשעות לא שגרתיות – מערכת טובה תזהה את החריגה ותסמן אותה. כל הנתונים הללו נשמרים בלוג מאובטח כחלק מרשומת החתימה, ומאפשרים הוכחה בדיעבד הן לתוקף החתימה והן למשמעות כל פעולה שבוצעה. זהו יתרון ניהולי ומשפטי של ממש כאשר מתעורר ספק לגבי תהליך שהתרחש.
חתימה דיגיטלית בענן: כיצד מאחדים את כל השכבות?
חתימה דיגיטלית בענן אינה סתם אחסון קובץ PDF בשרת חיצוני – זהו מודל שלם לניהול מחזור החיים של המסמך, החל מיצירתו, דרך שליחתו, אימות זהות החותם, ביצוע החתימה, ועד לשמירתו הסופית עם כלל השכבות התיעודיות. ההצלחה של מודל כזה תלויה בכמה גורמים קריטיים: ראשית, יכולת לשלב מספר שכבות אימות זהות לפי דרגת רגישות המסמך.
שנית, שמירת לוגים מוצפנים ובלתי ניתנים לשינוי שמתעדים כל פעולה. שלישית, יכולת להפיק תעודת חתימה ולאמת אותה בדיעבד. ורביעית, חיבור חלק בין מסמך החתום לבין הארכיב הארגוני, כך שהוא ממשיך להיות נגיש, מחופש ומבוקר לאורך שנים. Archive1Cloud בנויה על עקרון זה: חתימה מרחוק אינה אירוע מנותק, אלא שלב בתוך תהליך ארגוני שלם.
לאחר שהמסמך נחתם, הוא נשמר אוטומטית בתיק הנכון בארכיב, מקוטלג ומשויך לגורם הרלוונטי, ונגיש לכל מי שמורשה לצפות בו – כולל הלוג המלא של תהליך החתימה.
כיצד ארגון בוחר את רמת אימות הזהות המתאימה לו?
אחת הטעויות הנפוצות בהטמעת מערכות חתימה מרחוק היא היצמדות לרמת אימות אחידה לכל סוגי המסמכים. בפועל, לא כל מסמך דורש אותה רמת ודאות. טופס עדכון כתובת של עובד אינו מחייב אותה שכבת אימות כמו חוזה ספק בהיקף משמעותי. הדרך הנכונה היא לפלח את סוגי המסמכים לפי רמת הסיכון הארגוני שלהם, ולהתאים את שכבת האימות בהתאם. מסמכים פנימיים שגרתיים – אימות מבוסס זהות משתמש מערכת. מסמכים חיצוניים לספקים ולקוחות – אימות OTP עם לוג הקשר. מסמכים בעלי משמעות משפטית או פיננסית מהותית – חתימה אלקטרונית מאושרת.
הגמישות הזו היא בדיוק מה שארגונים מחפשים: מערכת שאינה כופה מסלול אחיד על כל תהליך, אלא מאפשרת לבחור את רמת האימות הנכונה לכל הקשר. Archive1Cloud בנויה לתמוך בגמישות זו, ומאפשרת לארגון לשלב בין מסלולי חתימה שונים תחת מעטפת ניהולית אחת.
שאלות נפוצות
מה ההבדל בין חתימה אלקטרונית לחתימה דיגיטלית בחתימה מרחוק?
המונחים 'חתימה אלקטרונית' ו'חתימה דיגיטלית' משמשים לעיתים לסירוגין, אך יש ביניהם הבדל מהותי. חתימה אלקטרונית היא מונח כולל לכל פעולת אישור דיגיטלי – כולל חתימה גרפית על מסך, לחיצה על כפתור 'אני מאשר', מילוי שם בשדה טקסט, או אפילו שליחת מייל עם הסכמה. חתימה דיגיטלית, לעומת זאת, היא טכנולוגיה מוגדרת המבוססת על קריפטוגרפיה: לחותם יש מפתח פרטי ייחודי, והחתימה שהוא מייצר ניתנת לאימות באמצעות המפתח הציבורי המתאים לה.
חתימה דיגיטלית בענן משמעה שהמפתח הפרטי של החותם נשמר בשרת חתימות מאובטח בענן, ולא על המחשב המקומי שלו – מה שמאפשר חתימה מכל מכשיר ומכל מיקום. בישראל, חתימה כפולה מאושרת מחייבת שימוש בחתימה דיגיטלית שמגובה בתעודה אלקטרונית של גורם מאשר מוכר. כאשר ארגון משתמש ב-Archive1Cloud לחתימה מרחוק, הוא יכול לבחור בין שכבות שונות: חתימה אלקטרונית פשוטה לתהליכים שוטפים, או מסלול חתימה אלקטרונית מאושרת לתהליכים שדורשים תוקף גבוה יותר.
האם חתימה מרחוק קבילה מבחינה משפטית בישראל?
בישראל, חוק החתימה האלקטרונית (תשס"א-2001) מסדיר את השימוש בחתימות אלקטרוניות ומגדיר מתי הן בעלות תוקף משפטי מחייב. החוק מבחין בין חתימה אלקטרונית רגילה לבין חתימה אלקטרונית מאושרת, כאשר האחרונה נהנית מחזקת אמיתות חזקה יותר. חתימות אלקטרוניות רגילות קבילות ברוב ההקשרים העסקיים, כולל חוזים, הסכמי שירות, אישורי הזמנה ומסמכים פנים-ארגוניים. חתימה אלקטרונית מאושרת, שמחייבת שימוש בתעודה אלקטרונית מגורם מאשר ישראלי כמו Personal ID, נדרשת בהקשרים ספציפיים – כמו תצהירים, הגשות מסוימות לרשויות, וכיוצא בזה.
חשוב לדעת שאינטגרציה של לוג תיעוד מלא – מי שלח, מי פתח, מתי, מאיזה כתובת IP, ומה בוצע – מחזקת מאוד את תוקפה של כל חתימה מרחוק, גם אם היא אינה מאושרת פורמלית. ארגונים המשתמשים ב-Archive1Cloud נהנים מלוג כזה כחלק בלתי נפרד מהמערכת, מה שמחזק את עמדתם הראייתית בכל מקרה שדורש הוכחה בדיעבד.
מה קורה אם הנמען טוען שלא חתם או לא קיבל את המסמך?
זהו בדיוק המצב שבשבילו קיים לוג חתימה מפורט. מערכת חתימה מרחוק טובה מתעדת כל שלב בתהליך: את שליחת המסמך לנמען (עם חותמת זמן מדויקת), את פתיחתו, את אימות הזהות שבוצע (למשל הזנת קוד OTP שהגיע לטלפון הנייד), את הגלילה דרך המסמך, ואת בצוע החתימה עצמה. כל אלו נשמרים בלוג מוצפן שאינו ניתן לשינוי. כאשר נמען טוען שלא חתם, הארגון יכול להציג תיעוד מלא שמראה את שרשרת האירועים. הלוג הזה הוא ראיה ממשית שמקשה מאוד על הכחשה כנה.
בנוסף, Archive1Cloud מאפשרת מעקב אחר סטטוס החתימה בזמן אמת – כלומר, הארגון יודע בכל רגע האם המסמך נשלח, נפתח, הוזנחה, או נחתם – ויכול לפעול בהתאם. הדבר מצמצם מצבים שבהם הנמען 'שכח' להשלים את התהליך, ומאפשר תזכורות אוטומטיות עד לסגירת המעגל.
כיצד מבטיחים שהקובץ הנחתם לא שונה לאחר החתימה?
אחת הבעיות הידועות בחתימה על קבצים דיגיטליים היא הסיכון לשינוי המסמך לאחר ביצוע החתימה. מנגנון ה-Hash Integrity נועד לטפל בדיוק בזה: ברגע שהמסמך נחתם, המערכת מחשבת ערך hash ייחודי של הקובץ – פונקציה מתמטית שמייצרת 'טביעת אצבע' דיגיטלית של התוכן. כל שינוי, ולו הקטן ביותר, בתוכן המסמך – שינוי אות, הוספת רווח, שינוי מטא-דאטה – ישנה את ה-hash ויחשוף את החבלה. ערך ה-hash נשמר יחד עם המסמך ועם החתימה עצמה, ואפשר לאמת אותו בכל עת.
בחתימה אלקטרונית מאושרת, ה-hash מוצפן עם המפתח הפרטי של החותם, כך שאימות החתימה מוודא בו זמנית גם את זהות החותם וגם את שלמות המסמך. Archive1Cloud שומרת את המסמך החתום כרשומה שאינה ניתנת לדריסה בלתי מורשית, ומשמרת את ההיסטוריה המלאה של הגרסאות – כך שהארגון יכול תמיד להוכיח מה בדיוק נחתם ומתי.
מה ההבדל בין OTP לאימות מאושר – ומתי להשתמש בכל אחד?
OTP (קוד חד-פעמי) הוא מנגנון אימות נוח, מהיר וזול להטמעה. הוא מתאים לרוב התהליכים העסקיים השוטפים – שליחת הסכמי שירות ללקוחות, טפסי עדכון, אישורי מסירה, קבלת ציוד, נהלים פנים-ארגוניים ועוד. רמת הוודאות שהוא מספק – שמי שחתם החזיק בידו את הטלפון הנייד שאליו נשלח הקוד – מספיקה ברוב ההקשרים האלו.
אימות מאושר על ידי גורם מאשר ישראלי, לעומת זאת, מתאים כאשר: המסמך כולל התחייבות כספית משמעותית, כאשר הוא מוגש לרשות ממשלתית, כאשר יש סיכוי גבוה שאחד הצדדים יערער על תוקפו בעתיד, או כאשר נדרשת עמידה בדרישה רגולטורית מפורשת. הכלל הפשוט: ככל שגדל הסיכון הארגוני שבאי-תוקף החתימה, כך כדאי להשקיע ברמת אימות גבוהה יותר. היתרון של עבודה עם Archive1Cloud הוא שהארגון אינו צריך לבחור מראש מנגנון אחד – הוא יכול להגדיר מסלולים שונים לסוגי מסמכים שונים, ולשנות את ההגדרות בהתאם לצרכים המשתנים.
כיצד חתימה מרחוק משתלבת עם ניהול תיקי לקוח ועובדים בארגון?
אחד האתגרים הגדולים בפתרונות חתימה מרחוק עצמאיים הוא שהם פותרים את בעיית החתימה אבל יוצרים בעיה חדשה: מה עושים עם המסמך החתום? לעיתים קרובות התשובה היא שהמסמך נשלח חזרה בדואר אלקטרוני, נשמר ידנית בתיקייה כלשהי, ולעיתים נשכח בדרך. Archive1Cloud פותרת את הבעיה הזו מיסודה: תהליך החתימה מרחוק מוגדר ישירות בתוך הסביבה הארגונית, כך שמסמך שנחתם משויך אוטומטית לתיק הנכון – תיק הלקוח, תיק העובד, תיק הספק, או תיק הפרויקט.
הדבר מאפשר לאיש משאבי אנוש לשלוח חבילת קליטה לעובד חדש ולדעת שכל מסמך שנחתם יגיע ישירות לתיק העובד המתאים. סוכן ביטוח יכול לשלוח פוליסה ללקוח ולדעת שהפוליסה החתומה תשמר בתיק הלקוח המקושר. מחלקת רכש יכולה לעקוב אחר סטטוס חתימות של ספקים ולדעת בכל רגע מה נחתם ומה עדיין ממתין. כך הופכת החתימה מרחוק מאירוע נקודתי לחלק אורגני מניהול המידע הארגוני.
האם ניתן להפעיל סבב חתימות מרובות עם גורמים שונים בתהליך אחד?
כן, וזה אחד הצרכים הארגוניים הנפוצים ביותר. תהליכים רבים דורשים יותר מחותם אחד: חוזה ספק שצריך אישור של מנהל רכש, מנהל כספים ומנכ"ל; טופס קליטת עובד שדורש חתימת העובד, הממונה הישיר ומחלקת משאבי אנוש; הסכם שותפות שדורש חתימת שני צדדים. Archive1Cloud תומכת בסבבי חתימה גמישים – הן טוריים (חותם אחד מסיים, הבא מקבל את המסמך) והן מקביליים (כמה חותמים מקבלים את המסמך בו זמנית). ניתן להגדיר מסלולים שונים לסוגי מסמכים שונים, ולוודא שאף שלב לא ידולג.
המערכת מתזכרת חותמים שעדיין לא השלימו את פעולתם, שולחת התראות אוטומטיות, ומציגה למנהל לוח בקרה ברור על סטטוס כל מסמך בכל שלב. התוצאה היא שמנהל רכש לא צריך לרדוף אחרי מאשרים בטלפון או במייל – הוא רואה בזמן אמת היכן נתקע התהליך ויכול להתערב בדיוק במקום הנכון.
מקורות ומידע נוסף
למידע נוסף בנושא חתימה אלקטרונית ואימות זהות מרחוק, ניתן להיעזר במקורות הבאים:
חוק החתימה האלקטרונית, התשס"א-2001, ותקנות החתימה האלקטרונית – מסגרת החוק הישראלי המסדירה חתימות אלקטרוניות ואת מעמדן המשפטי.
אתר מועצת ICT הישראלית – מידע על גורמים מאשרים מוכרים בישראל לחתימה אלקטרונית מאושרת.
NIST Special Publication 800-63 – מסגרת בינלאומית לאימות זהות דיגיטלית ורמות הוודאות השונות (Identity Assurance Levels). European eIDAS Regulation – תקנת האיחוד האירופי לזיהוי אלקטרוני וחתימות דיגיטליות, הרלוונטית לארגונים הפועלים גם מול שותפים אירופיים.
אתר קבוצת ארכיביון ו-Archive1Cloud – מידע מפורט על יכולות ניהול המסמכים, החתימות הדיגיטליות וסבבי האישור הזמינים בפלטפורמה.